Transcrição do áudio
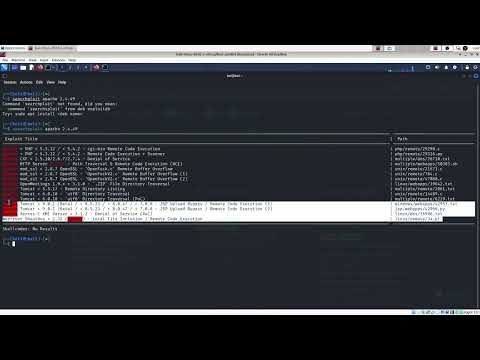
Eu classifico como uma falha. O que? É comum em uma empresa, a porta 80 ou a 443 serem ali as portas do servidor de produção. Aí, eles têm um problema. Esse é um problema grave. É falta de dinheiro. O que eles fazem? Eles abrem uma porta 8080, 881, 882, e assim vai. E colocam homologação lá. E eles acham que estão abalando. Só que eles não estão abalando. Geralmente, as coisas, quando estão em homologação, quer dizer que elas não estão bem defendidas. Ou seja, não foi feita uma avaliação de segurança adequada. Está em homologação para que seja feito isso. Certo? E, provavelmente, tem o mesmo banco de dados. Por falta de dinheiro, eles só colocaram o mesmo serviço somente em bancos diferentes. Cara, e eles começam a abrir, no meu ponto de vista, vulnerabilidades. E eles colocam como HTTP em vez de HTTPS. E se você procurar, procurar mesmo. Talvez, lá dentro tenha um banco de dados. Talvez, lá dentro tenha um banco de dados. Talvez, lá dentro tenha um banco de dados de homologação, que provavelmente vão ter usuários escrotos, toscos, para teste. Entenderam? Então, cara, esses bancos de dados em programas de homologação, esquecidos para trás, cara, é um risco. Isso é um risco. Não deixe isso acontecer na sua empresa. Você pode procurar. O NMAP, por exemplo. É traço SSV. É traço P80, por exemplo. 80. HTTP, dois pontos, tal, tal. Ah, pá! 10.68. 10.137. Opa, peraí. Foi mal, galera. Desculpa aí. Pô, não respondeu. Digitei o IP corretamente. 10.137.024. Opa! Tem uma engine X. E aí eu poderia fazer todo o teste. Mas eu sei que a aplicação de produção está numa pacha. Então, não seria aí. Não seria aí. Não seria a mesma... Desculpa. Seria a mesma tecnologia. Não seria a tecnologia diferente. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. A pacha é a mesma. Ah, garotinho. Então, veja. O site de produção está numa pacha 2.4. E homologação também está em 2.4. Então, eu poderia naturalmente trabalhar aqui. Lembre-se. Você pode testar usuários comuns e tudo mais. Eu só gostaria de rever uma coisa aqui, que eu acho que a versão do Apache está esquecida também, hein? 2.4... 2.4... quer ver? 2.4.49, 2.4.68, atualizada e não atualizada. E esse cara aqui, ele é vulnerável. Além de ter o site de homologação com possíveis usuários de senhas triviais e com falhas ainda não corrigidas, ainda esqueceram o Apache não atualizado. E aí você pode usar o search... search... exploit. Eu sempre coloco exploit. Exploit Apache. 2.4... 9.4.49. Isso aqui. Opa! Search... Exploit, isso mesmo. Apache 2.4.49. Cara, trabalhei o dia todo hoje e minha cabeça está uma bosta. Uma bosta, uma bosta, uma bosta. Olha que interessante, hein? Olha o tanto de vulnerabilidades que você tem aqui. Então, você... é lógico que ele não é um Tomcat, é um Apache. Só que o Apache, ele é base também do Tomcat, né? Ele, ó, é um server com PF transversal. Ele tem uma vulnerabilidade, um RCE de PF transversal. Só faltou aqui o quê? Os CVS, os códigos dos CVS para ficar legal. Tá? Então, ele, ó. Vamos nós tentar fazer um PF transversal. Um PF transversal, eu imagino que eu vou tentar trabalhar nas URLs para fazer com que ele busque, ele busque um arquivo que eu quero. Nem todo container tem essa falha. Esse específico tem. Outra coisa, eu já passei... Por um capítulo que eu falo sobre PF transversal. Legal? Então, não é novidade aqui, ó. Seu URL. Provavelmente, seu URL. Vira aqui. Traço S. Entendi. Vamos fazer o seguinte. Tentei utilizar aqui, só deu merda. PF S. Isso. Exatamente isso aqui. Vamos tentar passar. Passar o caminho do arquivo na URL. Então, é 77. Nós temos que apontar para a porta agora 8081. A porta é diferente. E o primeiro seria o CGI, cara. CGI BIM. Cara, esse cara aqui é zoado. Tanto que é uma das primeiras coisas que eu procuro no servidor Apache é o CGI. Se tiver esse cara aí, tem grande chance. Aí, agora eu começo a abrir... Vou brincar com as URLs. Você poderia ir em sites online, pegar as URLs que você quer digitar e pedir para escrever ele como um PF. Porque nem todos os caracteres podem ser colocados no PF. Então, é natural. E você não vai entender ele assim. A não ser que você faça isso aqui todo dia. Legal? Então, nós vamos tentar voltar. 2% 1... 2... e... barra. E aí, você pode ir voltando quantos diretórios você quiser, tá? Então, nós estamos em barra, var... www... Não é isso? HTML. 1, 2, 3... que voltar. Ah, provavelmente nós estamos em um diretório dentro ou lá dentro. Como um subsite. 4 que você voltar, talvez você chegue na raiz. porcentagem 2 e eu poderia ter copiado com a né ponto porcentagem 2 e por ter isso aqui cara eu vou ter que infelizmente colocar as pacientes e por causa desses a desses porcentagens aqui ó E aí e agora você teria chance de meter um e tecer a paz e por que que você não tentaria pegar de cara o Shadow porque você não sabe como nem se tá vulnerável ainda mais como está a configuração da parte a outra a merda ele aceita E aí e os grupos o Qué Che soología tá mais ó que você consegue saber quem é de mim os deles a cada brick já poderia meter um grepe é de mim né cara vou meter um crepe goodоко k dark o pedão Aluno serviço Olha o aluno aqui Diamond ADM aqui Os ADM Aí, legal Tem o WWData Tem ninguém, WWData Deixa eu pegar aqui de novo Esse cara aqui O root, ele tem bash Tá Então, legal Esse cara aqui está no 33 Então ele Não foi invadido ainda Porque se ele tivesse sido invadido Teria emitido um 0 aqui Teria emitido um 0 Tem um usuário de serviço aqui No login bash Ou postgre aqui com usuário de serviço Poderia trabalhar em cima do postgre Aqui, ó Barra bin, barra falso Barra bin, barra bash Log4j, proton catch Provavelmente Pra teste isso aqui Isso aqui não existiria no mundo real Tá Bom Bom, então veja que dá para Sair pegando alguns arquivos O que dá, lógico, né E se eu tentasse pegar Tentar pegar o shadow Not fault Então quer dizer que o Apache Está funcionando com o usuário Que não é o root Cara, se esse Apache tivesse como Super usuário Eu pegaria agora E aí a primeira coisa que eu faria é chamar o John E aí eu criaria uma lista Para o John aqui Lógico que não seria MD5, seria uma criptografia SH-A2 Ou Yes Encrypt Provavelmente Se for um Debian 10, 11 Seria um SH-A2 E embora difícil Não seria impossível Agora o Yes Encrypt A criptografia Yes Encrypt do Debian 12 13, 14 Puta, 14 não saiu ainda 12, 13 Porra, com certeza o 14 vai sair com Yes Encrypt Com certeza vai sair com Yes Encrypt Legal? Legal Próximo vídeo Nós vamos ver se conseguimos explorar O Apache com uma falha de 2024 Até mais Tchau