Transcrição do áudio
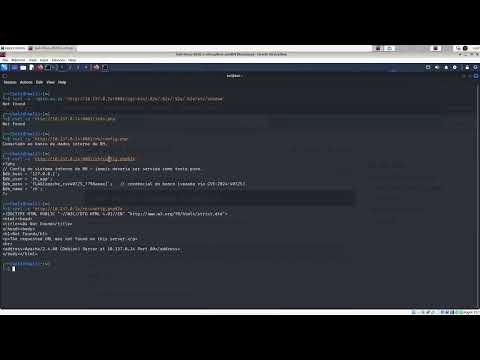
Tivemos uma falha ali em 2024, CVE.org, certo? 40.725, 2024, 2024, 40.725, aqui. Essa falha, ela passa com que seja possível obter o código-fonte de um arquivo. Simplesmente injetando uma URL, na URL, algo que não deveria, dois... E, naturalmente, o Apache, em vez de fazer uma busca pela URL, ele utiliza esse complemento que eu coloco. Não entende e cospe para mim o PHP. Só para você ter uma noção, essa vulnerabilidade, ela foi localizada em 2024 e ela já estava sendo explorada há anos. Parece que ela foi colocada, por uma mão, do Estado. Seu URL, traço... Galera, eu vou ver se eu consigo... Não, não, não vou aproveitar, não. Vou vir aqui... Vamos tentar. Vamos primeiro tentar na... Vamos tentar nessa aqui, na porta aqui. E aí, imagine que tem um arquivo que você acha que tem lá dentro. Como que você tem certeza que ele existe? Então, você... Chega lá, então, por exemplo, info.php, localizado, né? E aí você começa. Ah, aí você vai pegar o status de um arquivo, PHP. E você quer o código do PHP. Bom, aqui no GoBuster, que nós já usamos, e no DirBuster, e também lá no Nikito, nós encontramos ali alguns diretórios, entre eles um diretório chamado RH, com o arquivo config.php. Legal? Então, naturalmente, conectado ao banco de dados do RH, porque ele processa. Então, aí vem a mágica. Se você colocar porcento, não tô brincando, 2Z, você tem um código fonte, cara. Sério? Mas isso não funciona pra qualquer Apache. Lembrando que o Apache foi corrigido no passado. Aqui, ó, ele já me deu uma notícia de que não localizou a página. E se você acha que eu tô falando de uma vulnerabilidade muito antiga, eu tô falando de uma vulnerabilidade de 2024. Você já pensou? Não estamos... Um pouquinho... Um pouquinho mais pra lá do meio de 2026. Nós estamos falando de algo ali que se tiver um ano... Desculpa, dois anos. Dois anos. Pense você. Tá? O tanto de servidores Apache que tem essa vulnerabilidade no mundo, cara. Se você estiver afim de gastar um dinheirinho, e eu recomendo, só dá. Ou pior. Ou pior. Eu tenho... Eu tenho uma conta lá. Vale a pena pagar. Se você pode... Se você é pequeno, você vem aqui, embaixo. Cadê? Preços, tá? Você vem aqui em preços, aqui embaixo. Cara, eu não ganho um centavo desses caras. Cadê? Onde é que eu comprei isso aqui? Tá tanto tempo que eu não... Que eu não vou aqui, ó. Tá vendo aqui? Membership. 40... Eu tenho isso aqui, cara. Porque eu não preciso de muita coisa. Tá? Lógico, se você puder pagar esses planos bem avançados aqui, mas vamos lá. Esse aqui é 69 dólares por mês. Esse aqui é apenas uma única vez na sua vida. Lógico que olha a diferença. Né? Mas se você olhar... Volume muito maior. Mas se você olhar os recursos... Pra você usar os recursos mais foda mesmo, você teria que trabalhar no custom. E o custom tem um preço que eles nem põem no site pra não dar problema. Tá? Custa esse cara aqui. Que é maior que isso aqui. Legal? Só pra vocês terem uma noção. Tá? Legal. Poderia ter partido pra aquilo ali. Até mais. Tchau. Tchau.