Transcrição do áudio
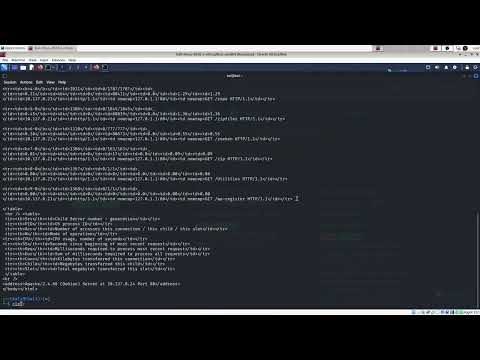
Bom, uma das... Ficou no fundo o Codó, né, cara? Cursurraque, porra. Vamos voltar para o Cursurraque. Vamos sair de Codó, porque dá merda esse negócio. Codó já foi invadido. Sai para lá, Codó. Codó já foi invadido. Então, vamos lá. Olha, uma das coisas que você tem que procurar naturalmente é o server status. É uma possibilidade de ter uma rota que, infelizmente, mapeia o estado do Apache. Isso aqui é muito difícil, mas você sabe que o mundo é vasto, né? Então, é natural que você vai encontrar isso em algum momento. Em algum momento, você vai encontrar traço S. E é lógico que aqui eu já coloquei a vulnerabilidade para você ver como que funciona. KTP, dois pontos, barra, 10, 11. Ponto. 10, 137.0.24. Legal? Vamos tentar buscar um server status. Ali dentro do Nikito, do GoBuster, com as suas listas clássicas, vai ter algumas URLs que clássico, o clássico do clássico, vai ter um server status lá dentro. Certo? Só para vocês terem uma ideia, é info.php, é clássico. Você pode pensar assim, mas quem seria um idiota para colocar isso? O que é um info.php? Então, vamos colocar aqui um info.php. Certo? E é uma URL clássica, clássica. Porra, curso hacker, liberando. Porra, vocês acham que eu sou burro de ter um Windows? Aqui eu criei o quê? Aqui eu criei um falso phpn para engajar, para enganar a inteligência artificial para atacar meu site de forma errônea. Tá? É um livro que eu vou fazer, tá? Né? Se vocês apoiam o meu trabalho, cara. Porra, cara, eu nem sei como vocês já estão comprando o curso e já estão me apoiando pra caralho. Eu quero fazer um curso e um livro que é como enganar o atacante. Tá? Como enganar o atacante. Então, aqui é uma técnica. Você faz um falso phpn, faz um server status falso, faz um server status falso, faz um server status falso, faz um server status falso, faz umas runa e pot. Se vocês olharem, olha só como é que eu tenho vários runa e pot interno no sistema. Tá? Quando você clica em disciplina, você tá vendo esse id igual a 1? Se o cara meter um id igual a 2, ele vai pra uma blacklist. Porque não existe o id 1, id 2, id 3, id 4, cara. Entenderam? Então você põe algumas coisas assim e as ferramentas de inteligência artificial, elas caem feito uns patinhos. Então, você pode muito bem, naturalmente, né? Então, você pode muito bem, naturalmente, né? Então, você pode muito bem, naturalmente, né? Então, você pode muito bem, naturalmente, né? Então, você pode muito bem, naturalmente, né? Então, você pode muito bem, naturalmente, né? Aqui eu vou mostrar pra você eu acessando isso aqui Então, é, é... Vou colocar assim e aí vai vir toda a trecaiada. Olha o tanto de informações que vem do servidor pra você. Por que que os caras fazem isso? Ó, os caras fazem isso cara, pra poder deixa lá pro programador ver que foi dado o recurso, tal tamanho, tal espaço, um tal sistema, tal tudo, tal tudo, tudo, tudo. e tal, tudo, e adivinha? cara não pode, não pode fazer isso aqui entenderam? então, o que que acontece? o que que acontece? é, ah fechou aqui, fechou o HTML, fechou o que que acontece? tem sempre essas coisas faltando, sobrando em algum lugar, e você pode obter essas informações ir lá e olhar naturalmente, cara, e, adivinha? vai deixar vai deixar, vamos fazer um filtro aqui, de um um grep um grep traço A2 cliente, opa com C maiúsculo, opa grep cara, eu tô com dificuldade no meu teclado aqui, bicho peraí, aqui, achei ou nem precisava peraí aqui, ó, veja só aqui ele tá falando sobre o servidor ó, tá falando sobre o servidor beleza? tá, você, já sei mais ou menos que tipo de servidor é lógico, né, tem vários filtros você procurar atrás e atrás dessa informação do que é isso você vai encontrar vários filtros por isso aí, beleza? bom, vamos ver um negócio interessante aqui agora é, bom vamos tentar pegar um diretório de um usuário, agora é o seguinte nós vamos tentar ver se conseguimos fazer um mapeamento um mapeamento por referência, que pode acontecer também, tipo eu teria, por exemplo o adminim adminim diretório do adminim 404, não existe aluno aluno existe aluno existe entenderam? é outra configuração errada do Apache e os caras dão, porque eles dão essa permissão pra poder o FTP entrar ali dentro, entenderam a merda? eles associam o FTP ao servidor HTTP como um produto e deixa essa merda então eu poderia enumerar aqui, ó, eu tô enumerando, gente eu tô enumerando, vamos enumerar aqui mais alguma coisa, por exemplo será que existe, né o joao.silva não existe começa a e o que que eu tô assim, é, deixando de log tô deixando de log requisições 404 melhor do que eu deixar uma requisição, tipo, no SSH você acha que eles vão monitorar mais o que? SSH ou HTTP? pensa assim é é é, aparente giro aqui ah, rapaz, eles deixaram mapeado o HTTP ah, desculpa, o Apache mapeado isso aqui é uma coisa comum porque o padrão do Apache é deixar mapeado e já tem até um relatório o que que sai clicando, né? relatório financeiro, interno, ó, já então só pra vocês terem uma noção em 2024 o site do Alexandre de Moraes o Alexandre de Moraes tem um site dele e o Alexandre de Moraes tem um site pra empresa dele então, dois sites diferentes cara, você não vai acreditar diretório mapeado sério mesmo 2024 tá ok? não sei como é que tá hoje ah, salve aí Azrael! ah, salve aí Azrael! eles pegaram muitos arquivos lá, né? eles pegaram muitos arquivos lá, né? não sei se é URL, tá? vamos tentar pegar um arquivo que é um htpast ele é assim, ó htpast você tem que tentar pegar ele assim, ó arquivos .ht cara, é é complicado mas... caramba tem porque permitiu mapear um diretório e ali você começa a localizar engraçado que eu não tinha visto ele composto assim esse arquivo eu não tinha colocado lá assim, sabe? não, ele tá lá sim é que ele tá oculto é que ele tá oculto esse arquivo ele tá oculto mas isso aí você vai encontrar mais nos apaches mais antigos você tem que tentar naturalmente bom, então eu deposto desse arquivo aqui a ideia é tentar quebrar esse arquivo aqui que nós vamos ver na próxima aula até mais, tchau